資訊安全

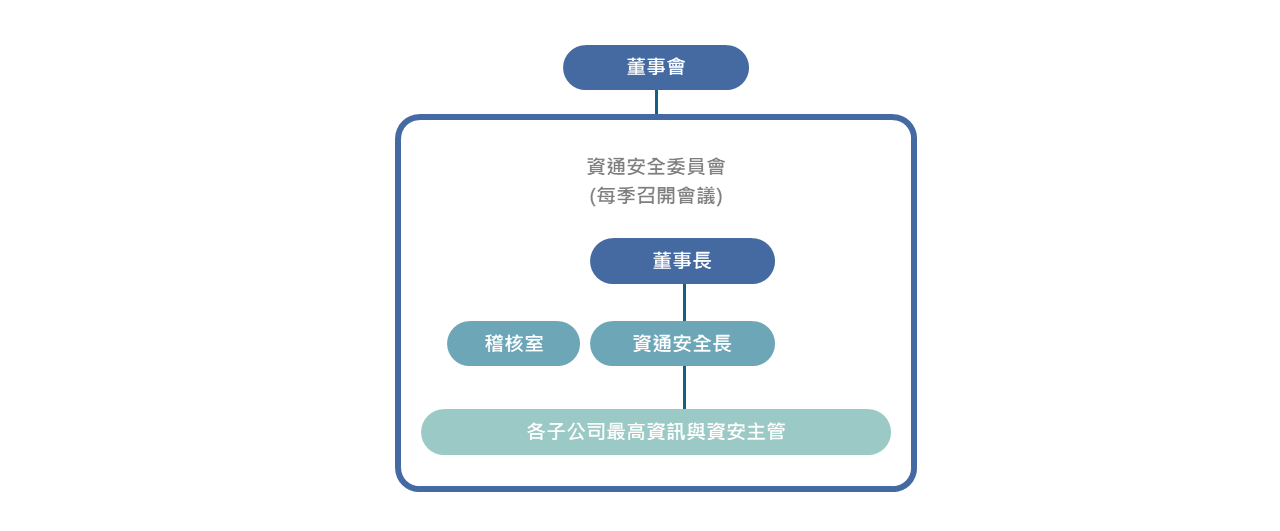
中美矽晶於 2023 年 3 月成立資通安全委員會,委員會成員由本公司集團各子公司的資訊或資安最高主管擔任。自成立以來,資通安全委員會每半年召開一次會議,自 2024 年 12 月起,改為每季舉行一次會議,旨在統籌資通安全及保護相關政策的制定、執行、風險管理與遵循。

為了將資訊安全管理政策與風險管理落實於日常營運中,本公司亦要求集團各子公司分別成立資通安全推動小組,該小組成員由各部門推派代表,於會議中討論並布達與各部門業務相關的資安事宜,並依據資通安全委員會議中擬定的資安政策與做法執行。

此外,本公司亦將資通安全列為績效評估的一環。中美矽晶總部資安處每月追蹤集團各據點資安績效指標的執行狀況,並根據實務需求給予資安目標、改善方針及相關資源支持,以協助實現全集團資通安全目標。同時,要求各部門落實資通安全委員會決議事項,並分享資安改善經驗,建立集團聯防並加強資安防護機制。詳情請參閱《資訊安全管理政策》。

中美矽晶設有資通安全主管及資通安全組織,主導全公司資通安全作業執行以及資安風險管理機制之有效性,至少每年一次向董事會彙報資安管理成效及資安策略方向,並由具有電腦科學相關背景的徐秀蘭董事長督導整體資通安全管理組織相關資安管理作業及制度之執行成效,定期檢討修正。


本公司訂有資訊安全政策與資訊安全管理程序書,採用 P( 規劃 )、D( 執行 )、C( 查核 )、A( 行動 ) 循環模式,以確保公司建立的相關目標之達成並持續精進。 


安全性檢測

資料保護措施

人員管理

網路安全防護

定期實施安全性檢測,包括主機弱點掃描、系統更新…等。 

定期備份與適當保存、外接資訊儲存媒體管理、最小化權限管理、帳號密碼複雜度限制…等。 

包括員工定期教育訓練與不定期資安認知宣導、供應商存取管理、定期執行社交工程演練…等。

防火牆規則檢視、遠端連線安全、流量與異常狀況即時監控、定期執行營運持續演練。

中美矽晶建立資訊安全事件管理制度,員工發現資訊安全事件、系統弱點、異常活動或其他可疑情形時,應立即透過既有通報機制向資訊部及資安部權責人員通報,透過通報、分級處理、應變及追蹤改善機制,確保資訊安全風險獲得及時控管。對於重大資訊安全事件,公司將啟動跨部門應變程序,迅速執行影響評估、風險控制及改善措施,持續強化資訊安全治理與營運韌性。

  • 所有子公司資安/資訊主管於每季召開資訊安全委員會。
  • 每年對全體員工實施「資通安全相關教育訓練」,2025 年度每位員工完成至少 2 堂資通安全相關訓練課程。
  • 每位資安專責人員(目前設置資安專責人員二人)於 2025 年度完成平均 30 小時的專業資通安全相關訓練。
  • 對外服務之系統弱點掃描監控評分得分 96 分。
  • 委由專業資安廠商進行紅隊演練,提升應對潛在攻擊的能力與防護。
  • 透過資訊安全委員會制定並定期稽核資安相關  KPI,提升組織的資安成熟度,2025 年達成三項指標 100% 落實於所有子
    公司。

中美矽晶秉持「負責任、安全、可信賴、公平及以人為本」的原則,審慎推動人工智慧(AI)之發展與應用。為確保AI技術在提升營運效率與創新價值的同時兼顧風險管理與社會責任,中美矽晶於2026年制定《AI使用與安全管理規範》,並經總經理核准實施,適用於全體員工、約聘人員、實習人員及委外服務人員。

本公司透過風險分級、資料保護、人工監督、偏見防範、紀錄留存、稽核與持續監控等管理機制,建立完善的AI治理制度,確保人工智慧之使用符合風險可控、用途明確及權責清楚之原則。對於高風險或具重大影響之AI應用,須完成適當之風險評估、審查與核准程序,並落實人機協同機制,由具權責人員進行人工覆核,不以AI直接取代專業判斷與決策。

中美矽晶重視個人資料、機密資訊及智慧財產權保護,要求AI應用遵循相關法令及公司規範,並採取適當之資訊安全與隱私保護措施。所有委外、雲端及第三方AI服務,皆須完成安全與隱私風險評估,確保資訊安全與合規要求。

此外,本公司禁止將AI應用於違反法令、侵害隱私、造成偏見、歧視或不公平影響之用途,亦不使用具操弄性、社會評分或未經合法授權之生物特徵辨識等高風險應用。對內及對外AI應用皆應具備適當透明度與可解釋性,並由相關權責單位對AI產出之採用與決策結果負最終責任。

中美矽晶亦持續推動AI人才培育與組織學習,於2025年至2026年間累計辦理9場AI教育訓練及6場跨部門AI讀書會,涵蓋資料保護、企業應用及AI助理等主題,透過跨部門交流與實務應用,提升員工AI素養與創新能力,促進負責任人工智慧之永續發展。

中美矽晶已於113年導入 ISO27001資通管理系統,並取得ISO27001認證,目前證書之有效期為 113 年 10月 13日至 116 年 10 月 13日。透過推行資訊安全管理系統 ISO 27001認證,積極落實持續改善資訊安全管理,以確保資訊安全管理系統之有效性。